Domain adyt.de kaufen?
Wir ziehen mit dem Projekt
adyt.de um.
Sind Sie am Kauf der Domain
adyt.de interessiert?
domain@kv-gmbh.de · 0541-91531010
Domain adyt.de kaufen?
Wo kann man ein Botnet kaufen?
Ich kann Ihnen keine Informationen darüber geben, wo ein Botnetz gekauft werden kann. Der Kauf oder Verkauf von Botnetzen ist illegal und kann zu schwerwiegenden rechtlichen Konsequenzen führen. Es ist wichtig, dass Sie sich an die geltenden Gesetze halten und keine illegalen Aktivitäten unterstützen. **
Warum kann man ein Botnet nicht mit Tarpits behindern?
Ein Botnet besteht aus einer großen Anzahl von infizierten Computern, die von einem zentralen Steuerungsserver gesteuert werden. Tarpits sind jedoch darauf ausgelegt, einzelne Verbindungen zu verlangsamen oder zu blockieren, indem sie den Datenverkehr absichtlich verlangsamen. Da ein Botnet jedoch über viele verschiedene infizierte Computer verfügt, würde das Verlangsamen oder Blockieren einzelner Verbindungen keinen großen Einfluss auf das gesamte Botnet haben. Es wäre effektiver, die infizierten Computer zu bereinigen oder den Steuerungsserver zu identifizieren und zu deaktivieren. **

Ähnliche Suchbegriffe für Botnet
Top-Angebote
Produkte zum Begriff Botnet:
-
Chicco Digitaler Audio-Babymonitor, DECT-Technologie, Zwei-Wege-Kommunikation, 5 (Babyphone Audio, 300 m) (00011991000000)Chicco Digitaler Audio-Babymonitor, DECT-Technologie, Zwei-Wege-Kommunikation, 5 (Babyphone Audio, 300 m) (00011991000000)61,04 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
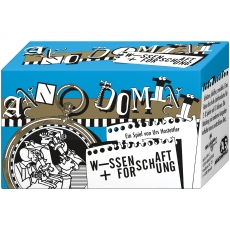
Abacusspiele Anno Domini Wissenschaft Forschung 263527Bei ANNO DOMINI kommt es nicht auf exaktes Wissen an. Denn wer weiß schon, ob ?Wasser auf dem Mond nachgewiesen wurde? bevor oder nachdem... 1x Anno Domini Wissenschaft Forschung deutsche Version Anleitung in: DE Typ: Kartenspiele14,24 €*Versand: 4,90 €Sichere Weiterleitung zum Anbieter
-
Sungrow Kommunikation Datenlogger COM100DDie COM100D-EU Smart Communication Box enthält die Hardware- und Softwarefunktionen des Logger1000A-EU und unterstützt verschiedene Netzwerk-Verbindungsmöglichkeiten. Das äußerst zuverlässige Gerät bietet dedizierte Überspannungsschutzfunktionen und ist dank Schutzart IP 66 für eine Installation im Freien geeignet.614,03 €*Versand: 8,50 €Sichere Weiterleitung zum Anbieter
-
Qualitative Forschung. Ein HandbuchQualitative Forschung. Ein Handbuch , Das Handbuch mit seinen circa 60 Beiträgen bietet eine aktuelle Bestandsaufnahme der wichtigsten Theorien, Methoden und Forschungsstile der Qualitativen Forschung. Die Autoren aus Deutschland, Großbritannien und den USA stellen das breite Spektrum traditioneller Ansätze und neuerer Entwicklungen gleichermaßen dar. Erhebungs- und Auswertungsverfahren, methodologische und ethische Probleme werden in einführenden wie systematischen Artikeln behandelt. Anhand ausgewählter Beispiele verschiedener Forschungsstile wird gezeigt, wie Qualitative Forschung betrieben wird. Aktuelle Entwicklungen, etwa die Verwendung von Computern, werden vorgestellt, praktische Fragen der Datenerhebung und Analyse anschaulich bearbeitet. Der Serviceteil gibt Hinweise zur Literatur, zum Studium und zur Recherche in Datenbanken und Internet im Bereich der Qualitativen Forschung. Damit wendet sich dieses Handbuch an Studierende wie auch an Lehrende in Forschung, Praxis und Entwicklung aus Soziologie, Psychologie, Ethnologie, Pädagogik, Politologie, Geschichte. , Relais > Klemmen & Verkabelung , Auflage: Nachdruck, Erscheinungsjahr: 200909, Produktform: Kartoniert, Titel der Reihe: rororo Enzyklopädie#55628#, Redaktion: Kardoff, Ernst von~Steinke, Ines~Flick, Uwe, Auflage/Ausgabe: Nachdruck, Seitenzahl/Blattzahl: 768, Abbildungen: mit Abbildungen, Keyword: Auswertungsverfahren; Datenanalyse; Erhebungsverfahren; Ethnologie; Geschichte; Handbuch; Politologie; Psychologie; Pädagogik; Soziologie, Fachschema: Forschung (wirtschafts-, sozialwissenschaftlich) / qualitativ~Psychologie / Forschung, Experimente, Methoden~Forschung (wirtschafts-, sozialwissenschaftlich) / Sozialforschung~Sozialforschung~Empirische Sozialforschung~Sozialforschung / Empirische Sozialforschung, Fachkategorie: Datenanalyse, allgemein~Forschungsmethoden, allgemein~Psychologische Methodenlehre, Warengruppe: TB/Angewandte Psychologie, Fachkategorie: Sozialforschung und -statistik, Thema: Verstehen, Text Sprache: ger, UNSPSC: 49019900, Warenverzeichnis für die Außenhandelsstatistik: 49019900, Verlag: Rowohlt Taschenbuch, Verlag: Rowohlt Taschenbuch, Verlag: ROWOHLT Taschenbuch, Länge: 126, Breite: 191, Höhe: 51, Gewicht: 570, Produktform: Kartoniert, Genre: Geisteswissenschaften/Kunst/Musik, Genre: Geisteswissenschaften/Kunst/Musik, Vorgänger: A6019192 A5015985 A1953114, Herkunftsland: DEUTSCHLAND (DE), Katalog: deutschsprachige Titel, Katalog: Gesamtkatalog, Katalog: Kennzeichnung von Titeln mit einer Relevanz > 30, Katalog: Lagerartikel, Book on Demand, ausgew. Medienartikel, Relevanz: 0025, Tendenz: -1, Unterkatalog: AK, Unterkatalog: Bücher, Unterkatalog: Lagerartikel, Unterkatalog: Taschenbuch,20,00 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter



-
Wie kann man einen Botnet-Virus auf einem Computer erkennen und entfernen?
Es gibt verschiedene Anzeichen, die auf einen Botnet-Virus hinweisen können, wie zum Beispiel eine langsame Internetverbindung, häufige Abstürze oder ungewöhnliche Aktivitäten auf dem Computer. Um den Virus zu entfernen, sollte man zuerst einen Virenscan mit einer vertrauenswürdigen Antivirensoftware durchführen. Wenn der Virus erkannt wird, sollte man die Anweisungen des Antivirenprogramms befolgen, um den Virus zu entfernen. Es kann auch hilfreich sein, das Betriebssystem und alle installierten Programme auf den neuesten Stand zu bringen und regelmäßig Sicherheitsupdates durchzuführen, um das Risiko einer Infektion zu minimieren. **
-
Seit 4 Monaten ist die Internetleitung durch einen Botnet-Angriff beschädigt, und es gibt kein Internet.
Es ist bedauerlich, dass deine Internetleitung seit 4 Monaten durch einen Botnet-Angriff beschädigt ist und du kein Internet hast. Es ist wichtig, dass du dich umgehend mit deinem Internetanbieter in Verbindung setzt, um das Problem zu melden und eine Lösung zu finden. Möglicherweise müssen Sicherheitsmaßnahmen ergriffen oder die Leitung repariert werden, um das Internet wiederherzustellen. **
-
Was sind die Vorteile von Open Source Software und wie kann sie zur Innovation in der Technologie beitragen?
Die Vorteile von Open Source Software sind, dass sie kostenlos verfügbar ist, flexibel angepasst werden kann und von einer großen Community unterstützt wird. Durch die offene Zusammenarbeit und den freien Zugang zu Quellcode können Entwickler Innovationen schneller vorantreiben und neue Ideen umsetzen. Open Source Software fördert den Wissensaustausch und die Zusammenarbeit in der Technologiebranche, was zu schnelleren Fortschritten und neuen Lösungen führt. **
-
Wie beeinflusst das Teilen von Daten die Zusammenarbeit und Innovation in verschiedenen Branchen, wie beispielsweise Gesundheitswesen, Technologie und Forschung?
Das Teilen von Daten ermöglicht es verschiedenen Branchen, Informationen und Erkenntnisse auszutauschen, was zu einer verbesserten Zusammenarbeit führt. Im Gesundheitswesen kann der Austausch von Patientendaten zwischen verschiedenen Einrichtungen die Diagnose und Behandlung verbessern. In der Technologiebranche kann der Zugang zu gemeinsamen Datenquellen die Entwicklung neuer Produkte und Dienstleistungen beschleunigen. In der Forschung kann der Austausch von Daten zwischen Wissenschaftlern aus verschiedenen Disziplinen zu neuen Erkenntnissen und Innovationen führen. **


Was sind die Vorteile von Open Source Software und wie können sie zur Verbesserung von Technologie und Innovation beitragen?
Open Source Software ist frei verfügbar und kann von jedem genutzt, modifiziert und weiterentwickelt werden. Dadurch entsteht eine aktive Community, die gemeinsam an der Verbesserung der Software arbeitet. Dies fördert Innovation, ermöglicht schnelle Anpassungen an neue Technologien und sorgt für eine höhere Qualität der Software. **
Wie kann die Fehlerbehebung in verschiedenen Bereichen wie Technologie, Elektronik, Software und Maschinen effektiv durchgeführt werden?
Um Fehler in verschiedenen Bereichen effektiv zu beheben, ist es wichtig, systematisch vorzugehen und die Ursache des Problems zu identifizieren. Dazu gehört eine gründliche Analyse der Fehlerquelle und die Anwendung von geeigneten Diagnosewerkzeugen. Sobald die Ursache des Problems ermittelt wurde, ist es wichtig, die richtigen Ressourcen und Fachkenntnisse einzusetzen, um das Problem zu lösen. Dies kann die Zusammenarbeit mit Experten, die Verwendung spezialisierter Software oder die Anwendung von Reparaturtechniken umfassen. Es ist entscheidend, die durchgeführten Maßnahmen zu überwachen und zu testen, um sicherzustellen, dass das Problem vollständig behoben wurde. Dies ermöglicht es, eventuelle Rückfälle zu vermeiden und die Effektivität der Fehler **
Top-Angebote
Produkte zum Begriff Botnet:
-
Kaspersky Threat Data Feeds - Botnet C&C URLKaspersky Threat Data Feeds – Botnet C&C URL Botnets stellen eine erhebliche Bedrohung für Unternehmen und Organisationen weltweit dar. Cyberkriminelle nutzen Botnets, um koordinierte Angriffe wie DDoS-Attacken, Spam-Verteilung und Datenexfiltration durchzuführen. Die Kommunikation zwischen den infizierten Geräten und dem Steuerungsserver, bekannt als Command-and-Control (C&C) Kommunikation, ist ein kritischer Bestandteil der Botnet-Operationen. Mit **Kaspersky Threat Data Feeds – Botnet C&C URL** erhalten Unternehmen eine umfassende, regelmäßig aktualisierte Datenbank über URLs, die für Botnet-C&C-Kommunikation genutzt werden. Diese Informationen ermöglichen es Unternehmen, Botnet-Aktivitäten proaktiv zu erkennen und zu blockieren, bevor sie ernsthaften Schaden anrichten können. Überblick über Kaspersky Threat Data Feeds – Botnet C&C URL Die **Kaspersky Threat Data Feeds – Botnet C&C URL** bieten eine Datenquelle mit Informationen über URLs, die von Botnets für Command-and-Control-Zwecke verwendet werden. Diese URLs ermöglichen es den Angreifern, kompromittierte Geräte zu steuern und Befehle zu übermitteln. Durch die Integration dieser Bedrohungsdaten in bestehende Sicherheitslösungen können Unternehmen diese gefährliche Kommunikation unterbinden und ihre Systeme vor Botnet-Angriffen schützen. Die Daten stammen aus Kasperskys umfangreicher Bedrohungsforschung und werden kontinuierlich aktualisiert, um den neuesten Bedrohungen gerecht zu werden. Hauptfunktionen Umfassende Sammlung von Botnet-C&C-URLs: Bereitstellung einer stets aktuellen Datenbank mit URLs, die für Botnet-Command-and-Control-Kommunikation genutzt werden. Präzise Bedrohungsinformationen: Jeder Eintrag wird durch zusätzliche Informationen ergänzt, wie z. B. Bedrohungstyp, Zuverlässigkeit der Quelle und geografische Herkunft. Nahtlose Integration: Einfache Integration der Daten in bestehende SIEM-Systeme, Firewalls, Intrusion Detection Systeme (IDS) und andere Sicherheitslösungen. Minimierung von Fehlalarmen: Durch die Bereitstellung spezifischer Bedrohungsdaten werden Fehlalarme reduziert und die Effizienz des Sicherheitsteams erhöht. Echtzeit-Erkennung und Blockierung: Schutz vor Botnet-Kommunikation durch Echtzeit-Blockierung schädlicher URLs. Vorteile für Ihr Unternehmen Erhöhter Schutz vor Botnet-Angriffen: Durch den Zugang zu aktuellen und präzisen Bedrohungsdaten können Unternehmen schädliche C&C-URLs frühzeitig erkennen und blockieren. Optimierte Sicherheitsstrategie: Durch aktuelle Bedrohungsdaten können Unternehmen proaktive Sicherheitsmaßnahmen entwickeln und Sicherheitslücken schließen. Effizienzsteigerung: Die Reduzierung von Fehlalarmen ermöglicht es den Sicherheitsteams, sich auf echte Bedrohungen zu konzentrieren und schneller zu reagieren. Compliance und Sicherheitsstandards: Unterstützung bei der Einhaltung gesetzlicher und branchenspezifischer Sicherheitsanforderungen durch effektive Bedrohungserkennung. Skalierbare Lösung: Geeignet für Unternehmen jeder Größe und anpassbar an spezifische Sicherheitsanforderungen und -infrastrukturen. Integration und Kompatibilität Die Kaspersky Threat Data Feeds – Botnet C&C URL sind so konzipiert, dass sie problemlos in bestehende IT-Sicherheitsinfrastrukturen integriert werden können. Sie unterstützen verschiedene Formate wie JSON, CSV und STIX, was die Implementierung in SIEM-Systeme, SOAR-Plattformen und andere Sicherheitslösungen erleichtert. Mit der flexiblen API-Integration können Unternehmen die Bedrohungsdaten genau an ihre Bedürfnisse anpassen und nahtlos in ihre Sicherheitsarchitekturen integrieren. Anwendungsfälle für Kaspersky Threat Data Feeds – Botnet C&C URL Schutz vor Botnet-Aktivitäten: Blockieren Sie die Kommunikation zwischen infizierten Geräten und den Command-and-Control-Servern, um Schäden zu verhindern. Verhinderung von Datendiebstahl: Durch Unterbrechen der C&C-Kommunikation können Angreifer daran gehindert werden, Daten zu exfiltrieren. Erhöhung der Netzwerksicherheit: Proaktive Überwachung und Filterung verdächtiger URLs, die das Netzwerk gefährden könnten.20258,95 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Chicco Digitaler Audio-Babymonitor, DECT-Technologie, Zwei-Wege-Kommunikation, 5 (Babyphone Audio, 300 m) (00011991000000)Chicco Digitaler Audio-Babymonitor, DECT-Technologie, Zwei-Wege-Kommunikation, 5 (Babyphone Audio, 300 m) (00011991000000)61,04 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Abacusspiele Anno Domini Wissenschaft Forschung 263527Bei ANNO DOMINI kommt es nicht auf exaktes Wissen an. Denn wer weiß schon, ob ?Wasser auf dem Mond nachgewiesen wurde? bevor oder nachdem... 1x Anno Domini Wissenschaft Forschung deutsche Version Anleitung in: DE Typ: Kartenspiele14,24 €*Versand: 4,90 €Sichere Weiterleitung zum Anbieter
-
Wo kann man ein Botnet kaufen?
Ich kann Ihnen keine Informationen darüber geben, wo ein Botnetz gekauft werden kann. Der Kauf oder Verkauf von Botnetzen ist illegal und kann zu schwerwiegenden rechtlichen Konsequenzen führen. Es ist wichtig, dass Sie sich an die geltenden Gesetze halten und keine illegalen Aktivitäten unterstützen. **
-
Warum kann man ein Botnet nicht mit Tarpits behindern?
Ein Botnet besteht aus einer großen Anzahl von infizierten Computern, die von einem zentralen Steuerungsserver gesteuert werden. Tarpits sind jedoch darauf ausgelegt, einzelne Verbindungen zu verlangsamen oder zu blockieren, indem sie den Datenverkehr absichtlich verlangsamen. Da ein Botnet jedoch über viele verschiedene infizierte Computer verfügt, würde das Verlangsamen oder Blockieren einzelner Verbindungen keinen großen Einfluss auf das gesamte Botnet haben. Es wäre effektiver, die infizierten Computer zu bereinigen oder den Steuerungsserver zu identifizieren und zu deaktivieren. **
-
Wie kann man einen Botnet-Virus auf einem Computer erkennen und entfernen?
Es gibt verschiedene Anzeichen, die auf einen Botnet-Virus hinweisen können, wie zum Beispiel eine langsame Internetverbindung, häufige Abstürze oder ungewöhnliche Aktivitäten auf dem Computer. Um den Virus zu entfernen, sollte man zuerst einen Virenscan mit einer vertrauenswürdigen Antivirensoftware durchführen. Wenn der Virus erkannt wird, sollte man die Anweisungen des Antivirenprogramms befolgen, um den Virus zu entfernen. Es kann auch hilfreich sein, das Betriebssystem und alle installierten Programme auf den neuesten Stand zu bringen und regelmäßig Sicherheitsupdates durchzuführen, um das Risiko einer Infektion zu minimieren. **
-
Seit 4 Monaten ist die Internetleitung durch einen Botnet-Angriff beschädigt, und es gibt kein Internet.
Es ist bedauerlich, dass deine Internetleitung seit 4 Monaten durch einen Botnet-Angriff beschädigt ist und du kein Internet hast. Es ist wichtig, dass du dich umgehend mit deinem Internetanbieter in Verbindung setzt, um das Problem zu melden und eine Lösung zu finden. Möglicherweise müssen Sicherheitsmaßnahmen ergriffen oder die Leitung repariert werden, um das Internet wiederherzustellen. **
Ähnliche Suchbegriffe für Botnet
-
Sungrow Kommunikation Datenlogger COM100DDie COM100D-EU Smart Communication Box enthält die Hardware- und Softwarefunktionen des Logger1000A-EU und unterstützt verschiedene Netzwerk-Verbindungsmöglichkeiten. Das äußerst zuverlässige Gerät bietet dedizierte Überspannungsschutzfunktionen und ist dank Schutzart IP 66 für eine Installation im Freien geeignet.614,03 €*Versand: 8,50 €Sichere Weiterleitung zum Anbieter
-
Qualitative Forschung. Ein HandbuchQualitative Forschung. Ein Handbuch , Das Handbuch mit seinen circa 60 Beiträgen bietet eine aktuelle Bestandsaufnahme der wichtigsten Theorien, Methoden und Forschungsstile der Qualitativen Forschung. Die Autoren aus Deutschland, Großbritannien und den USA stellen das breite Spektrum traditioneller Ansätze und neuerer Entwicklungen gleichermaßen dar. Erhebungs- und Auswertungsverfahren, methodologische und ethische Probleme werden in einführenden wie systematischen Artikeln behandelt. Anhand ausgewählter Beispiele verschiedener Forschungsstile wird gezeigt, wie Qualitative Forschung betrieben wird. Aktuelle Entwicklungen, etwa die Verwendung von Computern, werden vorgestellt, praktische Fragen der Datenerhebung und Analyse anschaulich bearbeitet. Der Serviceteil gibt Hinweise zur Literatur, zum Studium und zur Recherche in Datenbanken und Internet im Bereich der Qualitativen Forschung. Damit wendet sich dieses Handbuch an Studierende wie auch an Lehrende in Forschung, Praxis und Entwicklung aus Soziologie, Psychologie, Ethnologie, Pädagogik, Politologie, Geschichte. , Relais > Klemmen & Verkabelung , Auflage: Nachdruck, Erscheinungsjahr: 200909, Produktform: Kartoniert, Titel der Reihe: rororo Enzyklopädie#55628#, Redaktion: Kardoff, Ernst von~Steinke, Ines~Flick, Uwe, Auflage/Ausgabe: Nachdruck, Seitenzahl/Blattzahl: 768, Abbildungen: mit Abbildungen, Keyword: Auswertungsverfahren; Datenanalyse; Erhebungsverfahren; Ethnologie; Geschichte; Handbuch; Politologie; Psychologie; Pädagogik; Soziologie, Fachschema: Forschung (wirtschafts-, sozialwissenschaftlich) / qualitativ~Psychologie / Forschung, Experimente, Methoden~Forschung (wirtschafts-, sozialwissenschaftlich) / Sozialforschung~Sozialforschung~Empirische Sozialforschung~Sozialforschung / Empirische Sozialforschung, Fachkategorie: Datenanalyse, allgemein~Forschungsmethoden, allgemein~Psychologische Methodenlehre, Warengruppe: TB/Angewandte Psychologie, Fachkategorie: Sozialforschung und -statistik, Thema: Verstehen, Text Sprache: ger, UNSPSC: 49019900, Warenverzeichnis für die Außenhandelsstatistik: 49019900, Verlag: Rowohlt Taschenbuch, Verlag: Rowohlt Taschenbuch, Verlag: ROWOHLT Taschenbuch, Länge: 126, Breite: 191, Höhe: 51, Gewicht: 570, Produktform: Kartoniert, Genre: Geisteswissenschaften/Kunst/Musik, Genre: Geisteswissenschaften/Kunst/Musik, Vorgänger: A6019192 A5015985 A1953114, Herkunftsland: DEUTSCHLAND (DE), Katalog: deutschsprachige Titel, Katalog: Gesamtkatalog, Katalog: Kennzeichnung von Titeln mit einer Relevanz > 30, Katalog: Lagerartikel, Book on Demand, ausgew. Medienartikel, Relevanz: 0025, Tendenz: -1, Unterkatalog: AK, Unterkatalog: Bücher, Unterkatalog: Lagerartikel, Unterkatalog: Taschenbuch,20,00 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Jahrbuch zur Liberalismus-ForschungJahrbuch zur Liberalismus-Forschung , 36. Jahrgang 2024 , Rückschlagventile > Kraftstoffversorgung , Erscheinungsjahr: 202410, Redaktion: Conze, Eckart~Geppert, Dominik~Grothe, Ewald~Kieseritzky, Wolther Von~Nagel, Anne C.~Scholtyseck, Joachim~Seefried, Elke, Seitenzahl/Blattzahl: 310, Keyword: 1848; Erinnerungskultur; Freiheit; Geschichte des deutschen Liberalismus; Gewerbeordnung; Grundrechte; Nationalstaat; Paulskirche; Politische Vereine; Protest; Revolution, Fachschema: Deutsche Geschichte / 20. Jahrhundert~Liberalismus - Neoliberalismus, Fachkategorie: Demokratische Ideologien: Liberalismus, Mitte~Revolutionen, Aufstände, Rebellionen, Warengruppe: HC/Geschichte/20. Jahrhundert, UNSPSC: 49019900, Warenverzeichnis für die Außenhandelsstatistik: 49019900, Blätteranzahl: 310 Blätter, Länge: 227, Breite: 153, Höhe: 17, Gewicht: 453, Produktform: Kartoniert, Genre: Geisteswissenschaften/Kunst/Musik,74,00 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Kaspersky Threat Data Feeds - Botnet C&C URLKaspersky Threat Data Feeds – Botnet C&C URL Botnets stellen eine erhebliche Bedrohung für Unternehmen und Organisationen weltweit dar. Cyberkriminelle nutzen Botnets, um koordinierte Angriffe wie DDoS-Attacken, Spam-Verteilung und Datenexfiltration durchzuführen. Die Kommunikation zwischen den infizierten Geräten und dem Steuerungsserver, bekannt als Command-and-Control (C&C) Kommunikation, ist ein kritischer Bestandteil der Botnet-Operationen. Mit **Kaspersky Threat Data Feeds – Botnet C&C URL** erhalten Unternehmen eine umfassende, regelmäßig aktualisierte Datenbank über URLs, die für Botnet-C&C-Kommunikation genutzt werden. Diese Informationen ermöglichen es Unternehmen, Botnet-Aktivitäten proaktiv zu erkennen und zu blockieren, bevor sie ernsthaften Schaden anrichten können. Überblick über Kaspersky Threat Data Feeds – Botnet C&C URL Die **Kaspersky Threat Data Feeds – Botnet C&C URL** bieten eine Datenquelle mit Informationen über URLs, die von Botnets für Command-and-Control-Zwecke verwendet werden. Diese URLs ermöglichen es den Angreifern, kompromittierte Geräte zu steuern und Befehle zu übermitteln. Durch die Integration dieser Bedrohungsdaten in bestehende Sicherheitslösungen können Unternehmen diese gefährliche Kommunikation unterbinden und ihre Systeme vor Botnet-Angriffen schützen. Die Daten stammen aus Kasperskys umfangreicher Bedrohungsforschung und werden kontinuierlich aktualisiert, um den neuesten Bedrohungen gerecht zu werden. Hauptfunktionen Umfassende Sammlung von Botnet-C&C-URLs: Bereitstellung einer stets aktuellen Datenbank mit URLs, die für Botnet-Command-and-Control-Kommunikation genutzt werden. Präzise Bedrohungsinformationen: Jeder Eintrag wird durch zusätzliche Informationen ergänzt, wie z. B. Bedrohungstyp, Zuverlässigkeit der Quelle und geografische Herkunft. Nahtlose Integration: Einfache Integration der Daten in bestehende SIEM-Systeme, Firewalls, Intrusion Detection Systeme (IDS) und andere Sicherheitslösungen. Minimierung von Fehlalarmen: Durch die Bereitstellung spezifischer Bedrohungsdaten werden Fehlalarme reduziert und die Effizienz des Sicherheitsteams erhöht. Echtzeit-Erkennung und Blockierung: Schutz vor Botnet-Kommunikation durch Echtzeit-Blockierung schädlicher URLs. Vorteile für Ihr Unternehmen Erhöhter Schutz vor Botnet-Angriffen: Durch den Zugang zu aktuellen und präzisen Bedrohungsdaten können Unternehmen schädliche C&C-URLs frühzeitig erkennen und blockieren. Optimierte Sicherheitsstrategie: Durch aktuelle Bedrohungsdaten können Unternehmen proaktive Sicherheitsmaßnahmen entwickeln und Sicherheitslücken schließen. Effizienzsteigerung: Die Reduzierung von Fehlalarmen ermöglicht es den Sicherheitsteams, sich auf echte Bedrohungen zu konzentrieren und schneller zu reagieren. Compliance und Sicherheitsstandards: Unterstützung bei der Einhaltung gesetzlicher und branchenspezifischer Sicherheitsanforderungen durch effektive Bedrohungserkennung. Skalierbare Lösung: Geeignet für Unternehmen jeder Größe und anpassbar an spezifische Sicherheitsanforderungen und -infrastrukturen. Integration und Kompatibilität Die Kaspersky Threat Data Feeds – Botnet C&C URL sind so konzipiert, dass sie problemlos in bestehende IT-Sicherheitsinfrastrukturen integriert werden können. Sie unterstützen verschiedene Formate wie JSON, CSV und STIX, was die Implementierung in SIEM-Systeme, SOAR-Plattformen und andere Sicherheitslösungen erleichtert. Mit der flexiblen API-Integration können Unternehmen die Bedrohungsdaten genau an ihre Bedürfnisse anpassen und nahtlos in ihre Sicherheitsarchitekturen integrieren. Anwendungsfälle für Kaspersky Threat Data Feeds – Botnet C&C URL Schutz vor Botnet-Aktivitäten: Blockieren Sie die Kommunikation zwischen infizierten Geräten und den Command-and-Control-Servern, um Schäden zu verhindern. Verhinderung von Datendiebstahl: Durch Unterbrechen der C&C-Kommunikation können Angreifer daran gehindert werden, Daten zu exfiltrieren. Erhöhung der Netzwerksicherheit: Proaktive Überwachung und Filterung verdächtiger URLs, die das Netzwerk gefährden könnten.21324,95 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Was sind die Vorteile von Open Source Software und wie kann sie zur Innovation in der Technologie beitragen?
Die Vorteile von Open Source Software sind, dass sie kostenlos verfügbar ist, flexibel angepasst werden kann und von einer großen Community unterstützt wird. Durch die offene Zusammenarbeit und den freien Zugang zu Quellcode können Entwickler Innovationen schneller vorantreiben und neue Ideen umsetzen. Open Source Software fördert den Wissensaustausch und die Zusammenarbeit in der Technologiebranche, was zu schnelleren Fortschritten und neuen Lösungen führt. **
-
Wie beeinflusst das Teilen von Daten die Zusammenarbeit und Innovation in verschiedenen Branchen, wie beispielsweise Gesundheitswesen, Technologie und Forschung?
Das Teilen von Daten ermöglicht es verschiedenen Branchen, Informationen und Erkenntnisse auszutauschen, was zu einer verbesserten Zusammenarbeit führt. Im Gesundheitswesen kann der Austausch von Patientendaten zwischen verschiedenen Einrichtungen die Diagnose und Behandlung verbessern. In der Technologiebranche kann der Zugang zu gemeinsamen Datenquellen die Entwicklung neuer Produkte und Dienstleistungen beschleunigen. In der Forschung kann der Austausch von Daten zwischen Wissenschaftlern aus verschiedenen Disziplinen zu neuen Erkenntnissen und Innovationen führen. **
-
Was sind die Vorteile von Open Source Software und wie können sie zur Verbesserung von Technologie und Innovation beitragen?
Open Source Software ist frei verfügbar und kann von jedem genutzt, modifiziert und weiterentwickelt werden. Dadurch entsteht eine aktive Community, die gemeinsam an der Verbesserung der Software arbeitet. Dies fördert Innovation, ermöglicht schnelle Anpassungen an neue Technologien und sorgt für eine höhere Qualität der Software. **
-
Wie kann die Fehlerbehebung in verschiedenen Bereichen wie Technologie, Elektronik, Software und Maschinen effektiv durchgeführt werden?
Um Fehler in verschiedenen Bereichen effektiv zu beheben, ist es wichtig, systematisch vorzugehen und die Ursache des Problems zu identifizieren. Dazu gehört eine gründliche Analyse der Fehlerquelle und die Anwendung von geeigneten Diagnosewerkzeugen. Sobald die Ursache des Problems ermittelt wurde, ist es wichtig, die richtigen Ressourcen und Fachkenntnisse einzusetzen, um das Problem zu lösen. Dies kann die Zusammenarbeit mit Experten, die Verwendung spezialisierter Software oder die Anwendung von Reparaturtechniken umfassen. Es ist entscheidend, die durchgeführten Maßnahmen zu überwachen und zu testen, um sicherzustellen, dass das Problem vollständig behoben wurde. Dies ermöglicht es, eventuelle Rückfälle zu vermeiden und die Effektivität der Fehler **
* Alle Preise verstehen sich inklusive der gesetzlichen Mehrwertsteuer und ggf. zuzüglich Versandkosten. Die Angebotsinformationen basieren auf den Angaben des jeweiligen Shops und werden über automatisierte Prozesse aktualisiert. Eine Aktualisierung in Echtzeit findet nicht statt, so dass es im Einzelfall zu Abweichungen kommen kann. ** Hinweis: Teile dieses Inhalts wurden von KI erstellt.